Piše: Alem Džafić, udruženje profesionalnih rizik menadžera u BiH
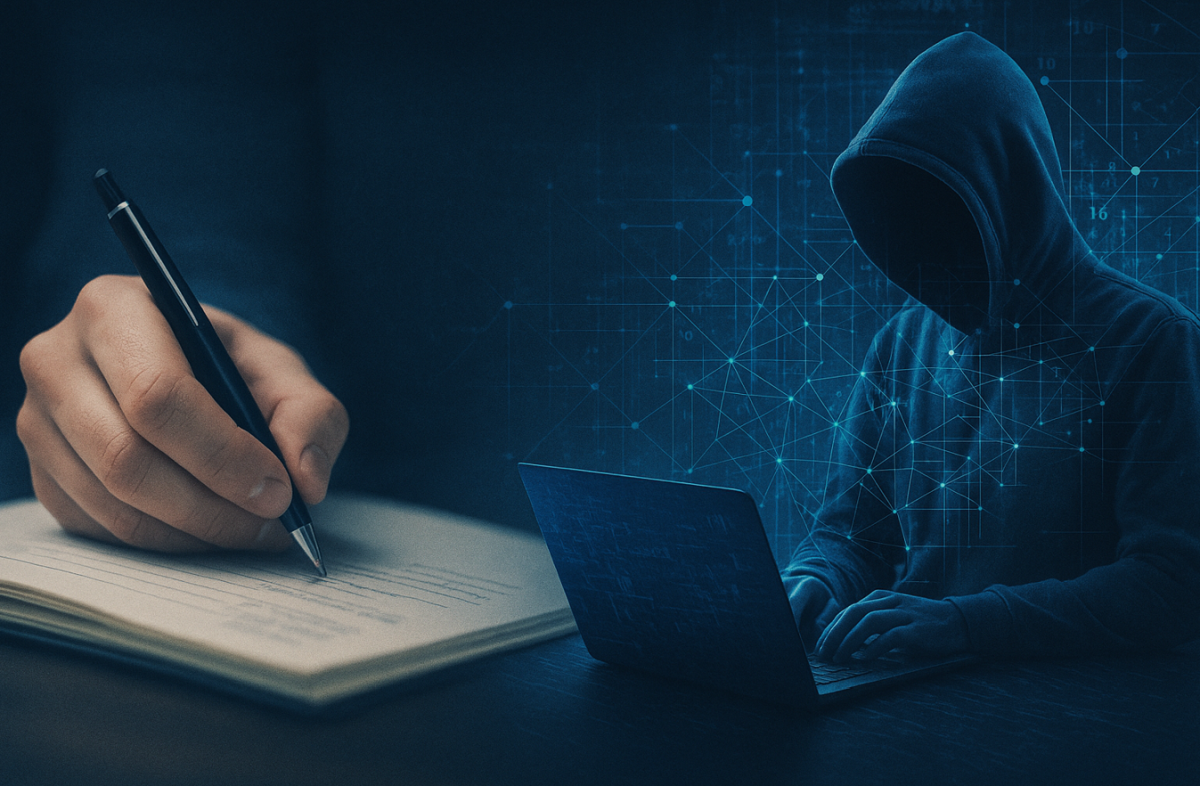
U vremenu kada se poslovanje sve više oslanja na digitalne platforme, fraud se više ne manifestira isključivo kroz klasične papirne tragove i tradicionalne oblike finansijskih manipulacija. Današnji prevaranti više ne koriste hemijske olovke, već linije koda. Tehnološki napredak omogućio je raznovrsne načine izvršenja prevarnih aktivnosti – skrivenih u pozadini informacionih sistema, daleko od očiju tradicionalnih nadzornih mehanizama.
Moderni oblici fraud-a sofisticirano se oslanjaju na tehničke vještine i slabosti informacionih sistema: od krađe pristupnih podataka preko phishing napada, pa sve do automatizovanih transakcija koje prolaze ispod radara standardnih kontrola. Ove prijetnje ne dolaze samo spolja – značajan dio njih može poticati i iznutra, od zaposlenika koji imaju pristup osjetljivim podacima i sistemima. Ključna karakteristika savremenog fraud-a je njegova sposobnost da se prikrije: on se adaptira, koristi napredne alate za enkripciju i manipulaciju podacima, i često ostaje neprimijećen sve dok šteta ne postane značajna.
Bankarski sektor se danas nalazi na liniji fronta između zaštite povjerenja klijenata i sveprisutne digitalne prijetnje. Banke su čuvari povjerljivih informacija, ličnih podataka, digitalnih identiteta i velikih finansijskih tokova – što ih čini idealnim metama. Upravo zato, one moraju prepoznati kako se fraud transformisao – iz domena papira u domen informacionih tehnologija.
Da bi se zaštitio integritet podataka, sredstava i reputacije, neophodno je da se mehanizmi za detekciju i prevenciju fraud-a povežu sa savremenim praksama IKT sigurnosti. To uključuje ne samo tehničke kontrole poput autentifikacije, enkripcije, i nadzora mrežnog saobraćaja, već i analitičke alate za prepoznavanje obrazaca ponašanja, otkrivanje anomalija i proaktivnu identifikaciju rizika. Ključ uspješne borbe protiv savremenog fraud-a jeste u sinergiji između ljudske ekspertize, IKT sigurnosti i automatizovane analize podataka – jer bez tog povezivanja, prijetnje ostaju nevidljive, a sigurnost iluzorna.
POVEZNICA IZMEĐU FRAUD RIZIKA I IKT SIGURNOSTI
Savremeni fraud i informaciono-komunikacijska tehnologija (IKT) više nisu odvojeni svjetovi – oni se danas neizostavno prepliću u zajedničkoj zoni borbe za zaštitu integriteta podataka, sistema i povjerenja. Iako fraud stručnjaci tradicionalno dolaze iz finansijskog sektora, a stručnjaci za IKT sigurnost iz tehničkih domena, linije među njihovim zadacima postaju sve nejasnije. Ono što ih objedinjuje jeste zajednički neprijatelj: digitalno orijentisana prevara čiji je krajnji cilj kompromitovanje povjerljivih podataka i iskorištavanje slabosti sistema za finansijsku korist.
U toj borbi, podaci su i meta i oružje. Fraud analitičari fokusirani su na prepoznavanje anomalija u obrascima korisničkog ponašanja, transakcijama i sistemskim logovima, dok stručnjaci za IKT sigurnost implementiraju mjere koje štite infrastrukturu, autentifikaciju i integritet korisničkog pristupa. Međutim, obje funkcije moraju djelovati usklađeno, jer svaki propust u jednoj oblasti stvara otvorenu priliku u drugoj.
Primjeri međusobne povezanosti fraud rizika i IKT sigurnosti:
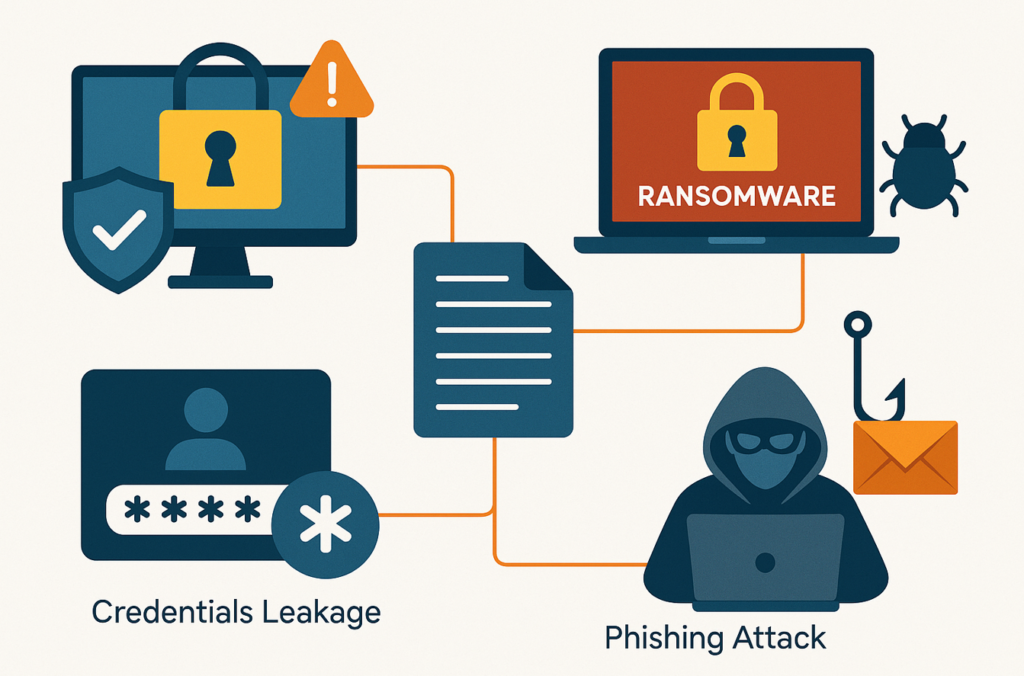
1. Curenje korisničkih pristupnih podataka i prevarni pristupi
Kada korisnički identiteti, lozinke ili tokeni za autentifikaciju „procure“ putem phishing kampanja ili neadekvatno zaštićenih sistema, napadačima se otvara prostor za neautorizovane pristupe. Ti kompromitovani pristupi nerijetko se koriste za sofisticirane internetske prijevare – od preusmjeravanja sredstava do lažnih platnih naloga koji izgledaju kao legitimne transakcije. Ovdje je detekcija sumnjivih logina i geolokacijskih odstupanja ključna tačka gdje se spajaju fraud monitoring i sigurnosna analitika.
2. Ransomware kao dimna zavjesa za fraud
Iako su ransomware napadi primarno usmjereni na blokiranje pristupa sistemima radi iznude, sve češće se koriste i kao sredstvo za prikrivanje tragova internog fraud-a. Na primjer, zaposlenik koji je prethodno izveo nezakonite radnje može pokrenuti (ili simulirati) ransomware incident kako bi onesposobio sistemsku forenziku i prikrio vlastite tragove. Povezivanje sigurnosnih incidenata s analizom logova i tokova novca omogućava otkrivanje skrivenih veza između tehničkih napada i finansijskih manipulacija.
3. Socijalni inženjering kao ulazna tačka za zloupotrebe
Metode socijalnog inženjeringa – kao što su phishing (elektronska pošta), vishing (glasovni pozivi) i smishing (SMS prevare) – ciljano kompromituju zaposlenike, naročito one s administrativnim pristupima ili ovlastima za odobravanje transakcija. Jednom kada se prevari osoba unutar organizacije, svi dalji koraci – uključujući izmjene podataka o korisnicima, autorizaciju isplata, ili manipulaciju izvještajima – mogu djelovati legitimno unutar sistema, a biti pokrenuti izvan kontrole bezbjednosnih mehanizama. U ovom kontekstu, edukacija zaposlenika, multifaktorska autentifikacija i ponašajna analitika čine presudnu liniju odbrane.
KLJUČNI INDIKATORI POTENCIJALNOG FRAUD-a IZ IKT OKRUŽENJA
Savremeni informacioni sistemi generišu ogroman broj digitalnih tragova – zapisa, logova, metapodataka – koji, ako se pravilno analiziraju, mogu poslužiti kao rani indikatori prevarnih aktivnosti. Detekcija fraud-a u IKT okruženju ne oslanja se isključivo na posmatranje finansijskih nepravilnosti, već na prepoznavanje „digitalnih otisaka“ ponašanja koje odstupa od normi.
Integracija analitičkih mehanizama unutar SIEM sistema (Security Information and Event Management), DLP politika (Data Loss Prevention), te log menadžment sistema, omogućava identifikaciju anomalija u realnom vremenu, što je presudno za brzo reagovanje i sprečavanje štete.
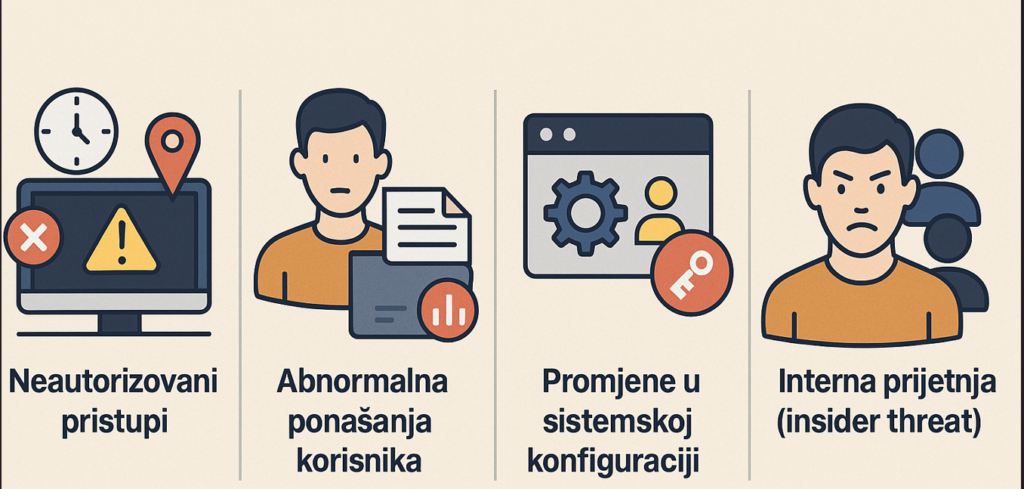
U nastavku su razrađeni ključni indikatori (red flags) koji ukazuju na moguće fraud aktivnosti:
1. NEAUTORIZOVANI PRISTUPI
Ovi indikatori predstavljaju osnovu svake kontrole pristupa i prvu liniju detekcije pokušaja kompromitacije sistema:
· Logovanja u neobično vrijeme
Kada se korisnici prijavljuju izvan definisanog radnog vremena (npr. tokom noći, vikendom), to može ukazivati na pokušaj prikrivanja aktivnosti.
· Geolokacijski sumnjivi pristupi
Povezivanje sa sistemima iz zemalja ili regija iz kojih korisnik nikada ranije nije pristupao, posebno ako ne postoji opravdanje poput poslovnog putovanja.
· Višestruki neuspjeli pokušaji autentifikacije
Upornost u pokušajima prijave može signalizirati brute-force napad, pokušaj probijanja lozinke ili testiranje validnosti kompromitovanih vjerodajnica.
2. ABNORMALNA PONAŠANJA KORISNIKA
U korisničkom ponašanju često se kriju najsuptilniji, ali najpouzdaniji indikatori prevarnih namjera:
· Iznenadni pristup osjetljivim podacima
Korisnici koji ranije nisu imali potrebu za pristup određenim klasama podataka (npr. finansijski izvještaji, baze klijenata), a odjednom ostvaruju pristup – mogu biti pod utjecajem unutrašnje prijetnje.
· Masovni eksport fajlova
Preuzimanje velikog broja fajlova u kratkom periodu, naročito ako uključuju osjetljive informacije, signalizira potencijalno curenje podataka.
· Korištenje alata za enkripciju od strane ne-IT osoblja
Instanciranje ili instalacija softvera za šifrovanje podataka od strane korisnika koji za to nemaju tehnički razlog, može ukazivati na pokušaj prikrivanja tragova ili pripremu za iznudu.
3. PROMJENE U SISTEMSKOJ KONFIGURACIJI
Ovi indikatori često prethode ili prate napredne prijetnje i internu sabotažu:
· Neautorizovane izmjene privilegija
Ako korisnik dobije ili sam sebi dodeli administratorske ovlasti bez odgovarajućeg procesa, otvara se mogućnost za manipulaciju i uklanjanje kontrola.
· Instalacija neodobrenog softvera
Prisutnost aplikacija koje nisu dio standardne poslovne infrastrukture (posebno udaljeni pristupi, snifferi, keyloggeri) može ukazivati na pripremu za fraud.
· Prigušivanje log fajlova ili sigurnosnih alarma
Namjerno gašenje sistemskih notifikacija ili čišćenje logova često je korak koji prethodi velikim incidentima – i jasno sugeriše zlonamjerne namjere.
4. INTERNA PRIJETNJA (INSIDER THREAT)
Insajderske prijetnje čine značajan dio sigurnosnih incidenata, jer napadač ima legitiman pristup resursima:
· Nezadovoljni ili suspendovani zaposlenici
Psihološki i emocionalni kontekst zaposlenika igra značajnu ulogu – identifikacija rizičnih profila i njihovo ponašanje unutar sistema može pomoći u prevenciji.
· Korisnici s višestrukim ulogama
Kada jedna osoba ima kombinaciju funkcija (npr. kreiranje i odobravanje naloga), ona zaobilazi princip segregacije dužnosti (SoD) i stvara prostor za fraud bez dodatnog nadzora.
Identifikacija indikatora potencijalnog fraud-a nije izolovani zadatak jednog tima – ona zahtijeva koordinaciju između IT sigurnosti, compliance funkcije i poslovnog nadzora. Prava snaga dolazi iz povezivanja tehničkih podataka sa kontekstualnom analizom ponašanja, čime se transformiše „reagovanje nakon štete“ u proaktivnu detekciju i sprečavanje fraud-a.
Kako spojiti fraud i ikt bez silosa (integracija prevencije i kontrole)
U tradicionalnim organizacijama, odjeli za fraud prevenciju i IKT sigurnost često djeluju kao zasebne jedinice sa ograničenom međusobnom saradnjom. Takav pristup, u kojem svaki tim štiti svoj segment sistema i podataka bez aktivnog povezivanja sa drugim, stvara operativne „silose“ – strukture koje otežavaju pravovremenu razmjenu informacija i integrisano reagovanje na prijetnje.
Međutim, u savremenom digitalnom okruženju, gdje su granice između tehničkih i finansijskih prijetnji sve zamagljenije, efikasna zaštita organizacije od prevarnih aktivnosti zahtijeva usku sinkronizaciju između fraud funkcije i IKT sigurnosnog tima. Ključ uspjeha leži u zajedničkom dizajniranju, implementaciji i održavanju kontrolnih mehanizama koji pokrivaju cijeli spektar potencijalnih incidenata – od prevencije, preko detekcije, do odgovora i oporavka.
PREVENTIVNE KONTROLE: PRVA LINIJA ODBRANE
Cilj preventivnih mjera je spriječiti nastanak incidenata proaktivnim smanjenjem površine napada i ranjivosti u ljudskom, sistemskom i procesnom smislu:
· Redovno ažuriranje prava pristupa (privilege hygiene)
Implementacija principa „najmanjih privilegija“ (least privilege) i redovna revizija korisničkih uloga smanjuju rizik zloupotrebe računa, naročito kod zaposlenika sa višestrukim ili osjetljivim funkcijama.
· Višefaktorska autentifikacija (MFA)
Uvođenje više faktora prilikom autentifikacije – naročito za udaljene pristupe, administrativne naloge i sisteme koji sadrže osjetljive podatke – značajno otežava pokušaje neautorizovanog pristupa čak i ako su vjerodajnice kompromitovane.
· Edukacija zaposlenih i klijenata o socijalnom inženjeringu
Redovne obuke koje uključuju simulirane phishing napade, analizu stvarnih incidenata i jasne smjernice o prijavi sumnjivih aktivnosti predstavljaju ključnu preventivnu mjeru protiv unutrašnjih kompromitacija.
DETEKTIVSKE KONTROLE: DIGITALNI NADZOR I KORELACIJA PODATAKA
Detekcija podrazumijeva pravovremeno prepoznavanje sumnjivih aktivnosti i upozorenje relevantnih timova na potencijalni incident:
· SIEM integracija sa fraud alert sistemima
Spajanje Security Information and Event Management (SIEM) alata sa sistemima za monitoring transakcija i ponašanja korisnika omogućava centralizovano praćenje i brzo uočavanje korelacija između IT incidenata i finansijskih anomalija.
· Korelacija log aktivnosti sa transakcijskim obrascima
Detekcija postaje efikasnija kada se anomalije u logovima (npr. logovanje iz nepoznate lokacije) povežu sa npr. atipičnim finansijskim transakcijama koje slijede neposredno nakon toga. Ovakva povezivanja često otkrivaju kompleksne obrasce prevara.
· Automatizacija upozorenja i playbook reakcija
Definisani algoritmi ponašanja koji automatski prepoznaju „red flags“ i pokreću unaprijed definisane procedure smanjuju vrijeme reakcije i povećavaju vjerovatnoću otkrivanja sofisticiranih prijetnji.
KOREKTIVNE KONTROLE: ODGOVOR I OPORAVAK
Kada do incidenta dođe, fokus prelazi na brzo suzbijanje štete, očuvanje dokaza i implementaciju korektivnih mjera kako se isti scenarij ne bi ponovio:
· Brza izolacija kompromitovanih naloga ili uređaja
Automatizacija suspenzije korisničkog pristupa po detekciji incidenta može spriječiti širenje štete i zadržavanje kontrole nad sistemima.
· Digitalna forenzika i incident response
Detaljna tehnička analiza incidenta uz očuvanje integriteta dokaza ključna je za razumijevanje opsega štete, identifikaciju ranjivosti i eventualno pokretanje pravnih procesa.
· Revizija ranjivosti i proceduralnih propusta
Svaki incident mora rezultirati „post-mortem“ analizom koja uključuje tehničke, proceduralne i organizacione aspekte – te kreiranje akcijskog plana koji sprečava ponavljanje.
Integracija fraud funkcije i IKT sigurnosti nije više opcija – ona je potreba za sve organizacije koje se suočavaju s digitalizacijom poslovanja. Umjesto odjela koji djeluju izolovano, potrebno je graditi interdisciplinarne timove, zajedničke protokole, dijeljene alate i kontinuiranu komunikaciju. Samo tako moguće je ostvariti ono što savremeni napadi ne očekuju – odbrambeni sistem koji funkcioniše kao jedna, kohezivna cjelina.